法規制
国産WAF SiteGuard の穴が KEV 入り|証拠を残して更新・個人と組織の対応
国産 WAF「SiteGuard Server Edition」に、root 権限でコマンドを実行されうる悪用済みの穴。守る部品が足場になる構図と、更新前に証拠を残す理由を、個人と社会インフラの二層で整理しました。
作成: 2026-10-24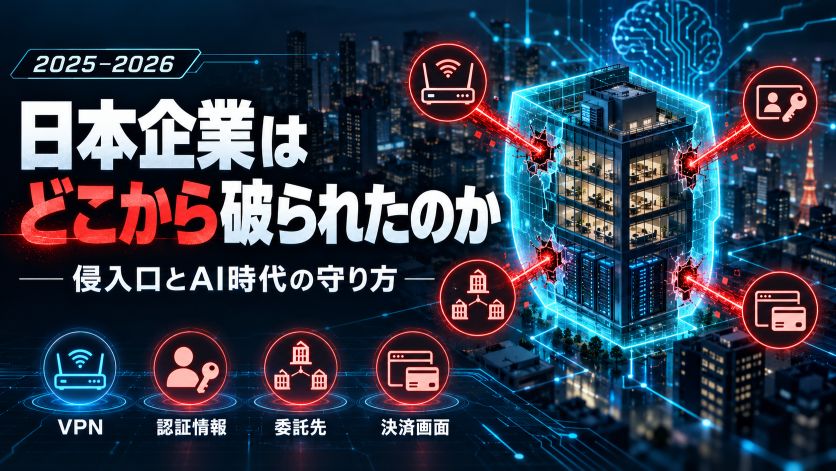
日本企業はどこから破られたのか|2025〜2026年の侵入口とAI時代の守り方
アサヒ・KDDI・アフラック・ソースネクスト・スカイチケット・IDCF。2025〜2026年の日本企業へのサイバー攻撃を一次資料で整理し、侵入口、AI エージェントの攻防、法律が求めること、個人の守り方までまとめました。
作成: 2026-10-21 ・ 更新: 2026-10-24
PHP に重大な RCE 2件|8.4.27 などへ今夜更新・自分のサーバーの確かめ方
PHP 8.2〜8.5 に認証なしで乗っ取られうる穴が 2 件。世界のサイトの 7 割を支える PHP を放置すると何が起き、更新で何が直り何が残るのかを、個人と社会インフラの二層で整理しました。
作成: 2026-10-21 ・ 更新: 2026-10-24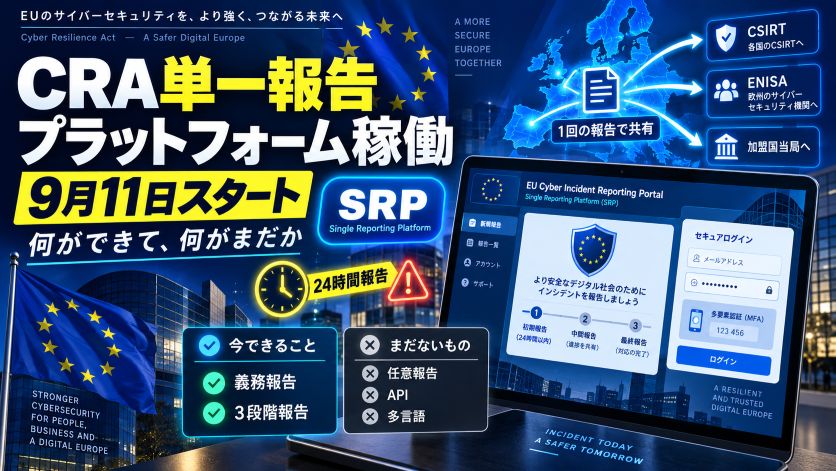
CRA単一報告プラットフォーム(SRP)が9月11日に稼働|何ができて、何がまだか
EU サイバーレジリエンス法(CRA)の報告義務が2026年9月11日に適用開始し、ENISA の単一報告プラットフォーム(SRP)が同日「初期運用能力」で稼働した。ポータルの登録導線・24時間で要る項目・まだ無い機能(任意報告・API・多言語)を一次資料で整理し、Raspberry Pi の『部品供給者と製品製造者』の線引きを自作基板の作り手に引き寄せる。
作成: 2026-09-12 ・ 更新: 2026-10-24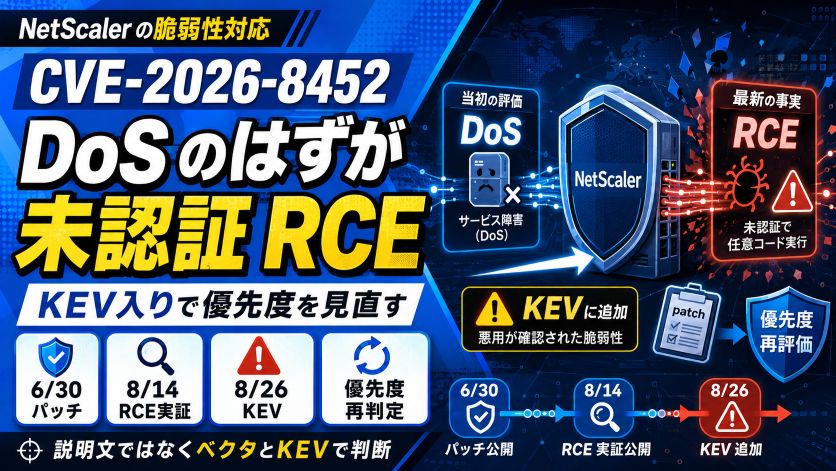
NetScaler CVE-2026-8452|DoS のはずが未認証 RCE、優先度の決め方
Citrix が6月30日に「DoS」として配布した NetScaler のパッチ。その脆弱性 CVE-2026-8452 は8月14日に未認証 RCE として実証され、8月26日に CISA の KEV カタログへ入りました。ベンダーの深刻度評価が後から覆るとき、パッチの優先度をどう決め直すかを一次情報で整理します。
作成: 2026-08-31 ・ 更新: 2026-10-20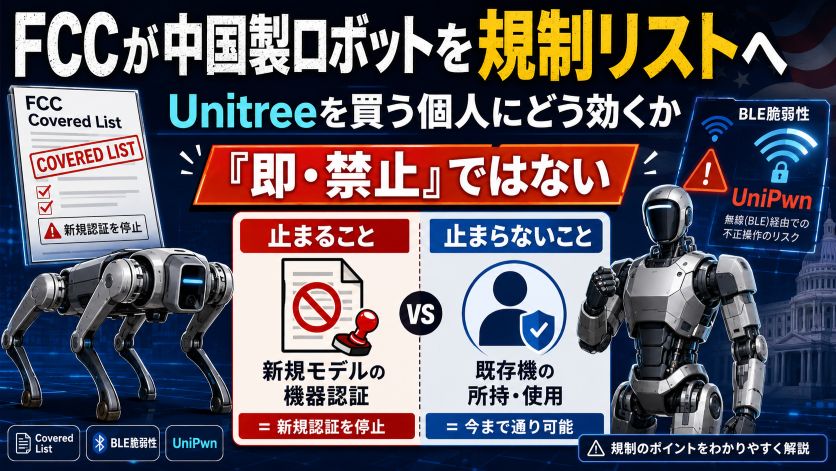
FCCが中国製ロボットを規制リストへ|Unitreeを買う個人にどう効くか
2026年7月28日、FCC が海外製の先端ロボットを Covered List に追加した。ただし『中国製ロボットが即・禁止』ではない。新規モデルの機器認証を止める措置の正確な射程、BLE脆弱性(UniPwn)、日本の個人・研究者への影響を、公式・複数媒体で切り分けて整理する。
作成: 2026-08-02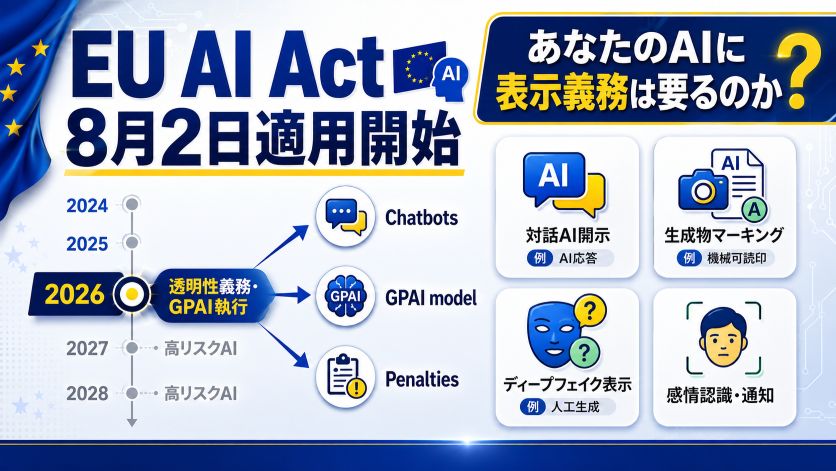
EU AI Act 8月2日適用開始|あなたのAIに表示義務は要るのか
2026年8月2日、EU AI Act の透明性義務(Article 50)と、汎用AI(GPAI)への執行権限・罰則が適用局面に入る。チャットボットのAI開示・生成物のマーキング・ディープフェイク表示が実務課題に。域外適用で日本の個人開発者も射程に入る点を、公式条文にもとづき恐怖を煽らず整理する。
作成: 2026-08-01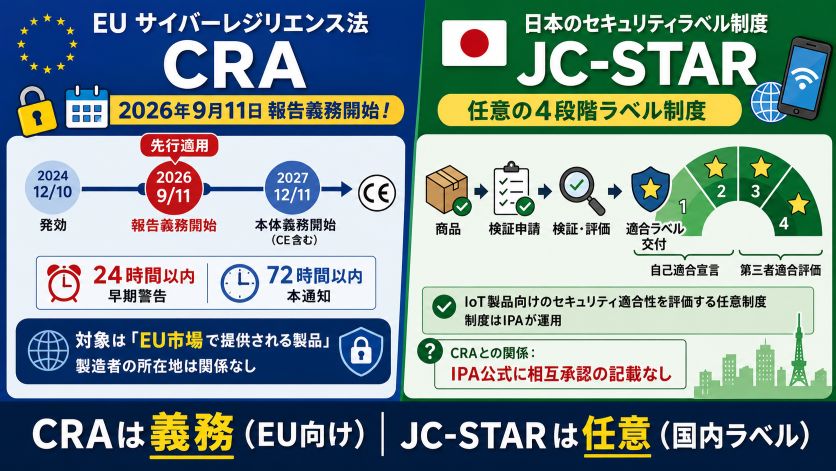
EUサイバーレジリエンス法9月11日開始|個人開発者は対象か・JC-STARとの違い
2026年9月11日、EU サイバーレジリエンス法(CRA)の脆弱性報告義務が先行適用される。悪用確認から24時間で早期警告、72時間で本通知。所在地は問わないため、個人開発や無償公開のファームがどう扱われるかを公式資料で整理し、日本の JC-STAR の現在地も見る。
作成: 2026-07-22 ・ 更新: 2026-09-12